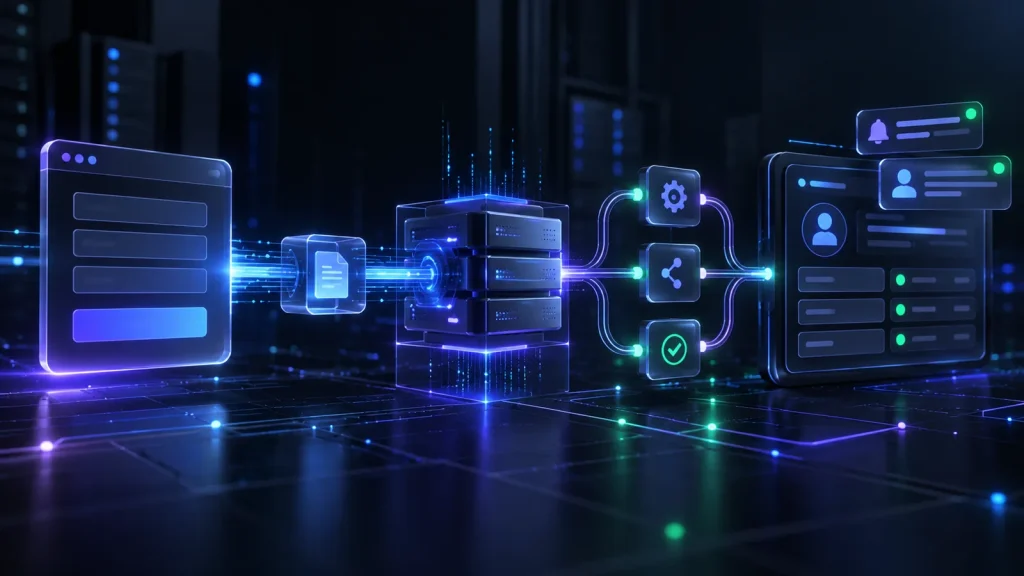
Кнопка «Отправить» — только начало обработки заявки. После нажатия данные должны пройти проверку, попасть на сервер, сохраниться, дойти до ответственного сотрудника и получить понятный статус. Если один из этапов отсутствует, сайт может показывать посетителю успех, хотя менеджер ничего не получил.
Надёжный процесс строится как последовательность проверяемых шагов. Тогда можно увидеть, где находится обращение, повторить неудачную доставку и не зависеть от одного письма или сообщения в мессенджере.
Интерфейс проверяет обязательные поля, формат телефона или почты и согласие с условиями обработки данных. Полезно сразу объяснить ошибку рядом с конкретным полем, а не показывать общее сообщение после отправки.
Проверка в браузере улучшает удобство, но не защищает сервер. Любой запрос может быть сформирован без формы, поэтому те же ограничения должны повторяться на стороне сервера. Кнопку отправки стоит временно блокировать после нажатия, чтобы пользователь случайно не создал несколько одинаковых обращений.
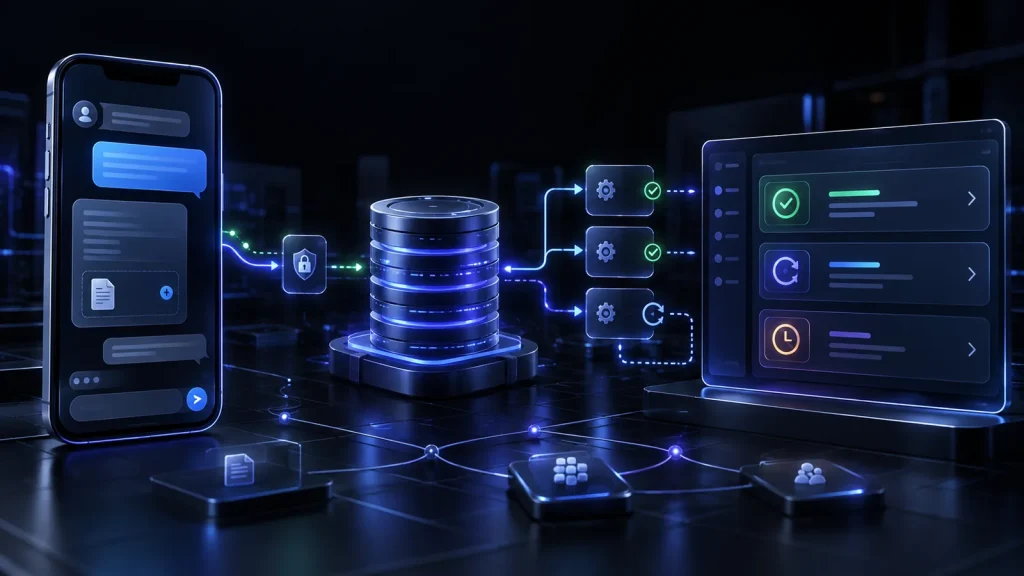
Сайт передаёт данные в серверный обработчик. Он повторно проверяет поля, очищает допустимые значения, определяет источник и добавляет технический контекст: страницу, кампанию или выбранную услугу. Секретные ключи CRM и мессенджеров при этом остаются на сервере, а не в коде страницы.
Сервер возвращает клиенту однозначный результат: заявка принята, данные требуют исправления или сервис временно недоступен. Сообщение об успехе должно появляться только после подтверждённого приёма данных.
Сначала обращение записывают в базу данных или устойчивую очередь, а уже затем отправляют в CRM, почту или Telegram. Это принципиально: внешний сервис может быть недоступен, но заявка не должна исчезнуть вместе с неудачной попыткой уведомления.
Запись обычно содержит саму заявку, время создания, источник, текущий статус и историю попыток доставки. Персональные данные сохраняют только в необходимом объёме и защищают доступ к ним.
Повторный клик, медленная сеть или автоматический повтор запроса могут создать дубликаты. Для защиты используют идентификатор отправки и правило идемпотентности: одна и та же операция не должна создавать новую заявку при безопасном повторе.
Одновременно нельзя склеивать разные обращения только из-за одинакового телефона. Критерий дубля должен учитывать контекст и ограниченный период, а спорные случаи лучше помечать для проверки, чем молча удалять.
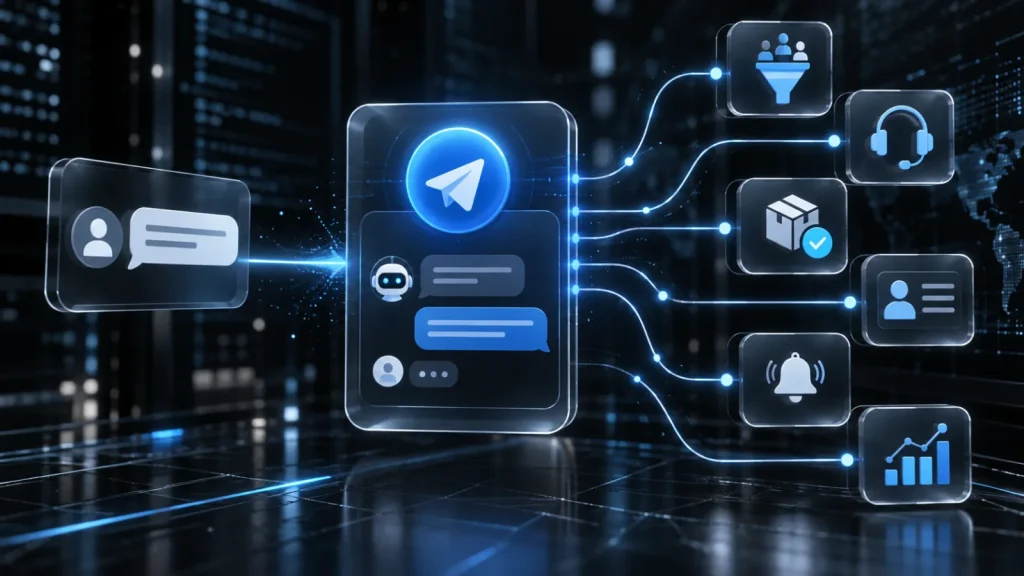
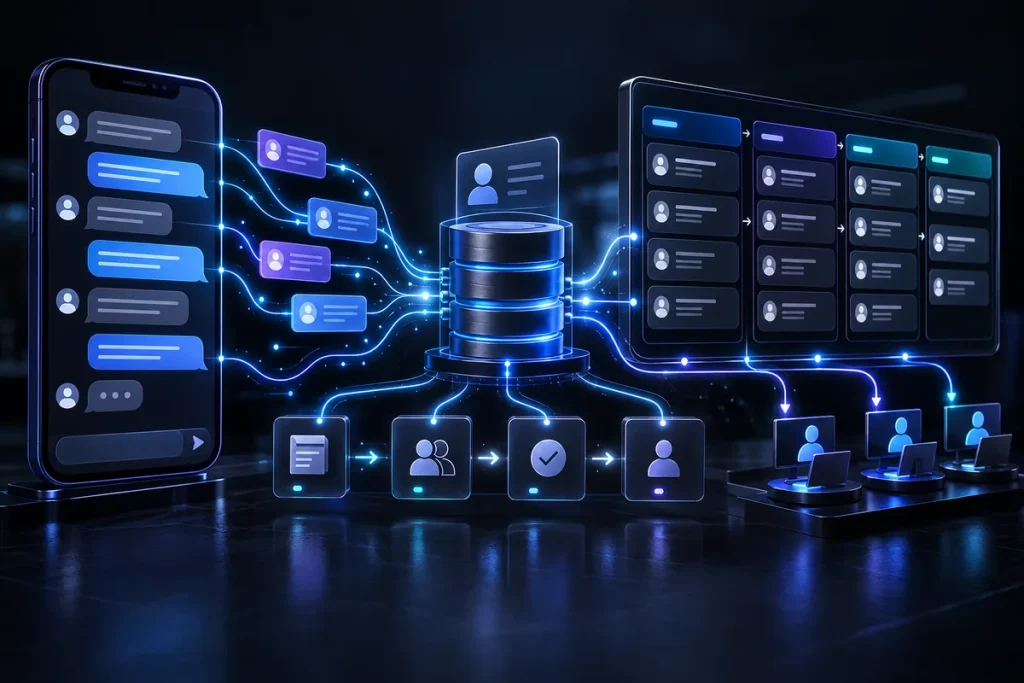
После сохранения система создаёт карточку в CRM, задачу в кабинете или уведомление в рабочем чате. Канал выбирают по процессу команды, но у заявки должен быть один основной источник состояния. Иначе менеджер обновит статус в одном месте, а остальные участники продолжат видеть старые данные.
Уведомление должно содержать минимум для быстрой реакции: источник, контакт, выбранную услугу, комментарий и ссылку на полную запись. Подобные сценарии также можно связать с Telegram-ботом для бизнеса, оставив персональные данные в защищённой системе.
Доставка сообщения ещё не означает обработку заявки. Нужен ответственный сотрудник и набор состояний: новая, принята в работу, ожидает ответа, завершена или закрыта с причиной. Смена статуса должна быть видна коллегам и, если это предусмотрено процессом, клиенту.
Полезно отделять автоматическое подтверждение посетителю от обещания конкретного результата. Система может сообщить, что обращение зарегистрировано, но срок ответа должен соответствовать реальному графику команды.
Сбой почты, CRM или API мессенджера должен приводить к повторной попытке, а не к потере записи. Для этого используют очередь доставки, ограниченные повторы, журнал ошибок и отдельный статус для заявок, которым требуется внимание.
Мониторинг должен отвечать на практические вопросы: принимаются ли формы, растёт ли очередь, когда была последняя успешная доставка и есть ли необработанные ошибки. Логи не должны раскрывать пароли, токены и лишние персональные данные.
Проведите тест не только до сообщения «Спасибо». Создайте контрольную заявку и проследите весь маршрут:
Такая проверка показывает реальную надёжность процесса, а не только работу формы. Опишите текущий путь заявки в брифе — мы найдём слабые места и предложим схему интеграции с учётом вашего процесса.